







Постійний розвиток цифрових комунікацій призвів до того, що кількість користувачів глобальної мережі Інтернет зросла майже в кілька разів.
Сьогодні, перш ніж вийти у всесвітню павутину, кожен замислюється над тим, щоб встановити спеціальне антивірусне програмне забезпечення.
На ринку спеціальних утиліт і компонентів представлений широкий асортимент антивірусного програмного забезпечення, яке, за словами розробників, є дійсно надійним, практичним і простим у використанні. Саме в цьому контексті стає дуже популярним процес тестування антивірусного програмного забезпечення та компонентів, щоб ефективно знайти найбільш підходящий веб-продукт.
Методи тестування антивірусного програмного забезпечення та додатків
Методи тестування антивірусів
Сьогодні існує 4 типи методів у сфері тестування програмного забезпечення та подібних продуктів:
- Статика;
- Динамічно;
- Тести на швидкість реакції;
- Ретроспектива.
Давайте детально проаналізуємо кожен з перерахованих типів.
Статичне тестування
Це найпростіший і найзрозуміліший спосіб тестування функціональності антивірусного програмного забезпечення та подібних продуктів. Його сенс полягає в обов’язковому скануванні за технічним запитом, який відтворюється на основі шкідливого програмного забезпечення.
Для того, щоб отримати конкретні результати статичного тесту, необхідно використовувати масивну колекцію шкідливого ПЗ, структура якої налічує понад тисячу файлів і подібних документів.
У мережі можна знайти спеціальні колекції тестових організацій (AV-Test і AV-Comparatives), які налічують понад тисячу можливих програм і файлів, що дозволяють провести успішне тестування. Іноді їхня структура може налічувати до 1000 000 файлів.
Звичайно, згадані тести мають свої переваги та недоліки.
Перевагою є те, що весь процес тестування виконується на численних колекціях доступного шкідливого програмного забезпечення, які включають найпопулярніші типи шкідливого контенту.
Недоліком є те, що до таких колекцій, як правило, входять лише “свіжі” випуски шкідливих файлів.
Досвід показує, що популярністю користуються види, які живуть не більше півроку.
Крім того, недоліком також є те, що таке тестування допомагає емуляції обладнання за вашим запитом, в той час як в реальності користувач отримує файли та елементи шкідливого програмного забезпечення на особисту електронну пошту або шляхом прямого завантаження з всесвітньої мережі Інтернет. Дуже важливо знайти такі файли в той момент, коли вони з’явилися на персональному комп’ютері клієнта.
Динамічне тестування
Його суть полягає у відтворенні реального клієнтського середовища, в якому ми активно тестуємо необхідний продукт, що відповідає за безпеку середовища користувача, за допомогою максимально доступної кількості можливих віртуальних інструментів. Таке тестування стає все більш популярним через швидкий розвиток нових інструментів і методів, які не можуть бути повністю реалізовані в традиційному тестовому середовищі.
Наприклад, щоб проаналізувати поточну ефективність використовуваного антивірусного захисту, тестувальники PC Pro не тільки відтворювали колекцію вірусів за запитом, але й безпосередньо завантажували електронні листи із зараженими файлами або імітували завантаження “небезпечних” файлів з Інтернету на основі написаних скриптів.
Такий тест можна вважати найбільш наближеним до реальної ситуації і, як з’ясувалося, можливість протистояти шкідливому програмному забезпеченню та компонентам у більшості клієнтських продуктів набагато нижча, ніж кількість знайдених вірусів при тестуванні заражених документів та інших файлів за вашим запитом.
Тестування швидкості реакції
Хоча цей метод не дуже поширений і популярний, такий тип тестування повинен бути ретельно описаний і розшифрований.
Тестування швидкості реакції проводилося майже щодня в часи, коли всесвітня мережа страждала від “нальоту поштових черв’яків”. Можна навіть згадати назви таких програм - Sobig, Bagle, Mydoom, Sober.
На відміну від статичного типу тестування, тестування швидкості реакції використовує досить невеликий набір необхідних шаблонів.
Щоб точно визначити швидкість реакції тестованої антивірусної програми, в першу чергу зверніть увагу на швидкість знаходження останньої модифікації та збірки шкідливого контенту. До речі, при проведенні такого тестування перевага надається тим антивірусам, бази яких найчастіше оновлюються і поповнюються новою інформацією та захисними файлами.
Ретроспективне тестування
На відміну від класичних методів і способів тестування, ретроспективне тестування проводиться для перевірки різних версій антивірусного захисту на даний момент, але в минулому.
Зазвичай такий момент дуже віддалений від дати проведення тестування, оскільки вже буде створено максимально можливу кількість комп’ютерних вірусів, з якими доводиться працювати. Це означає, що результати ретроспективного тестування дають змогу перевірити реальний захист протестованого антивірусного програмного продукту.
Тестування антивірусів від лабораторій
Аналізуючи результати тестування спеціалізованої лабораторії, перш за все, ретельно вивчіть продукт, що тестується, а також його виробника.
Як це зазвичай буває, різні тести можуть по-різному тестувати 2 однакові продукти, створені одним розробником. Тому ми наполегливо рекомендуємо комплексно вивчати технології розробника антивірусного контенту.
Детальний звіт таких вузькоспеціалізованих лабораторій, як ICSA та West Coast Labs, про тестування продукту постачальника завжди публікується після того, як тестування завершується з позитивним результатом.
Ці пункти лабораторій останнім часом починають відігравати важливу роль у процесі вибору протестованого антивірусного ПЗ, але їх відсутність не означає, що продукт неякісний або другосортний. Просто розробники не захотіли брати участь у процесі тестування.
Тестування антивірусів за допомогою Вірусного бюлетеня
Лабораторія Virus Bulletin використовує оригінальну методику тестування функціональності антивірусних програм, засновану на логіці пошуку компонентів шкідливого програмного забезпечення з відомої популярної колекції WildList.
Більше того, він перевіряє не лише здатність утиліти знайти вірус, але й комплексне функціонування всього програмного забезпечення, особливо його швидку реакцію та вплив на приховані небезпеки.
Крім того, він підраховує суму підроблених виявлень, що є дуже важливим компонентом для будь-якої антивірусної програми.
Всі антивіруси, які успішно пройшли тестування і набрали бали від 95 до 100%, а також у разі нульової кількості підроблених відповідей, отримують корпоративне право на використання спеціального логотипу VB 100%.
Особливістю цієї лабораторії є те, що для тестування використовується лише список шкідливих компонентів, випущений за 2-3 тижні до початку тестування. Поряд з роботою з пошуку вірусів, компоненти додатково тестуються на порожніх файлах і даних, щоб показати можливість фальшивої роботи захисту.
Всі компанії, які надіслали свої програмні компоненти на тестування, не знають, чи буде їхній продукт успішно протестований, чи ні.
Принципи тестування антивірусів
Важливість тестування антивірусів
В останні роки стає дуже важливим протистояти небезпекам, які ще не були виявлені. Для того, щоб передбачити рівень захисту програмного забезпечення від ще не випущених вірусів, необхідно використовувати особливі методи тестування. Класичні тести не дуже допоможуть, оскільки всі вони спрямовані на боротьбу з небезпеками, які вже були знайдені раніше кимось іншим.
З одного боку, ми можемо повністю відключити базову сигнатуру в тестованому продукті і проаналізувати, як вона може знаходити компоненти шкідливого ПЗ із сучасного списку “In The Wild”.
Але варто зазначити, що такий метод не допоможе отримати необхідний результат: природа будь-якого антивірусу передбачає роботу з базою сигнатур.
Оборонний компонент з вимкненими базами такого типу - це зовсім інший продукт, який не потребує випробувань.
Звичайно, ми можемо перевірити здатність антивірусу знаходити майбутні віруси, тестуючи поточну вірусну базу, але тільки у випадку тестування антивірусу з сигнатурною базою, термін якої становить не менше шести місяців.
Логічно припустити, що віруси, які зараз є в списку ITW, не існували ще півроку чи рік тому. Антивірусна складова повинна протистояти небезпекам, яких ще не існує у всесвітній павутині.
До речі, таке тестування проводить спеціалізований ресурс av-comparatives.com, де кожен користувач може знайти результати ретроспективного тестування, які допоможуть вибрати найбільш підходящий антивірус, а також простежити за тенденцією розвитку програм і компонентів захисту.
Універсальний тестовий план (Test Case) тестування антивірусних програм
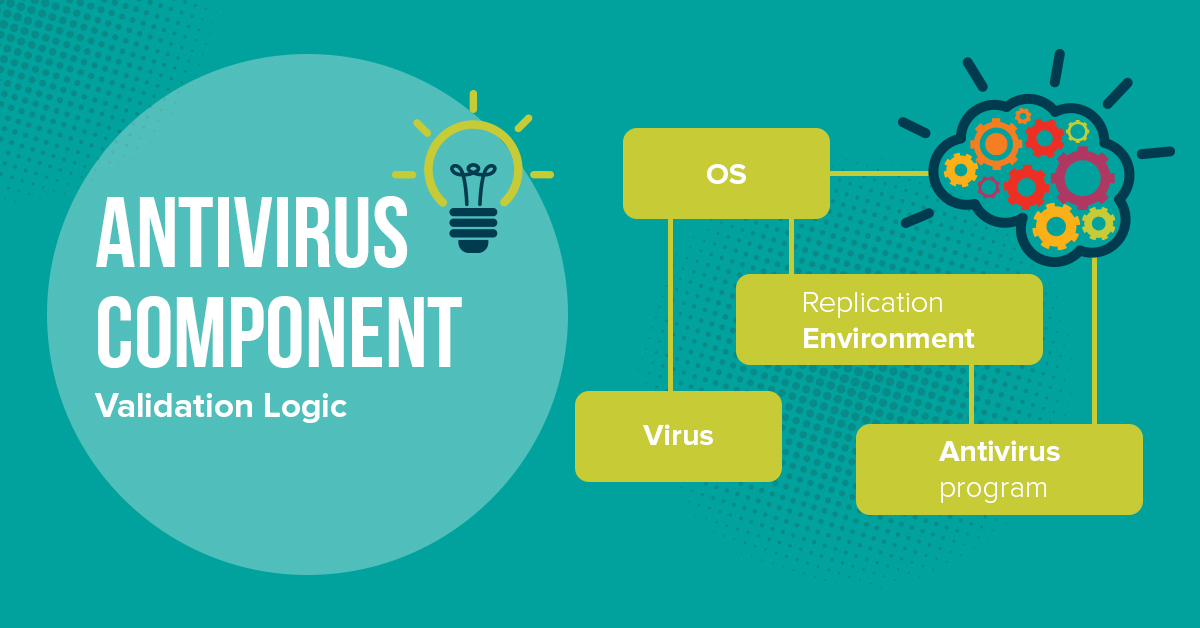
Логіка перевірки антивірусних компонентів
Основні критерії для тестування:
- Індикатор виявлення вірусної бази;
- Індикатор виявлення, згідно зі списком “в дикій природі”;
- Низка фейкових операцій;
- Еристичний аналіз;
- Процес наслідування;
- Зцілення інфікованого компонента.
Проаналізуємо кожну з них.
Індикатор виявлення вірусної бази означає, що в процесі тестування він виконує сканування за запитом, з великою кількістю заражених типів. Рівень зараження безпосередньо вимірюється у відсотковому співвідношенні кількості заражених компонентів до загальної кількості перевірених файлів.
Показник виявлення за списком “в дикій природі” означає тестування файлів і компонентів зі згаданого списку ITW. Вимірюється відсотком знайдених шкідливих програм від загальної кількості об’єктів.
Кількість фальшивих операцій означає, що тест використовує велику кількість можливих файлів, які насправді не є небезпечними. Тестування вимірює кількість фальшивих операцій відносно загальної кількості елементів.
Еристичний аналіз - це спеціальний метод, повністю заснований на сигнатурах і еристиці, який дозволяє ефективно знаходити модифіковані версії вірусів, коли сигнатура не повністю збігається з тілом невідомої утиліти, а підозріла програма має всі ознаки вірусного компонента.
До речі, ця технологія рідко використовується в сучасних тестах, оскільки вона може легко збільшити відсоток фальшивих операцій під час тестування.
Емулятор - це величезне тестування компонента за допомогою сканера сигнатур, на предмет підозри, що він містить елемент шкідливого програмного забезпечення.
Лікування - це метод виявлення можливостей антивірусних компонентів “лікувати” об’єкти, коли шкідливе програмне середовище досягло файлів користувача і активно чинить опір його прямому видаленню.
Підсумовуючи, можна зробити чіткий висновок, що на сьогоднішній день не існує 100% ефективного програмного компоненту, який би повністю швидко і безпосередньо “вбивав і знищував” компоненти і дані шкідливого програмного забезпечення.
Але повне розуміння можливих небезпек і правильний вибір методів антивірусного захисту може допомогти значно знизити рівень можливого зараження і правильно побудувати процес тестування та аналізу того чи іншого компонента захисту. Це означає, що ваша команда забезпечення якості повинна підходити до тестування антивірусних компонентів відповідально і з чітким розумінням виконуваних дій.


0 коментарів